
Bezpieczeństwo Apple ID nie zawsze jest oczywiste. Większość użytkowników zakłada, że nikt inny nie ma do niego dostępu. To założenie może być błędne. Nieznane urządzenia, nieoczekiwane monity o hasło lub dziwne lokalizacje logowania często sygnalizują naruszenie. Rozpoznanie tych oznak wymaga czegoś więcej niż pobieżnego spojrzenia. Zrozumienie, gdzie najpierw szukać, może ujawnić ukryte zagrożenie.
Wyświetl wszystkie urządzenia na swoim Apple ID już teraz
Aby zobaczyć wszystkie urządzenia aktualnie powiązane z Apple ID, można uzyskać dostęp do listy urządzeń bezpośrednio z ustawień konta na iPhonie, iPadzie lub Macu, albo za pośrednictwem strony Apple ID. W systemie iOS lub iPadOS przejdź do Ustawień, dotknij nazwy użytkownika, a następnie przewiń do listy urządzeń. Każda pozycja pokazuje model urządzenia, datę ostatniego użycia oraz informację, czy urządzenie jest zaufane dla Apple Pay lub uwierzytelniania dwuskładnikowego. Na Macu otwórz Ustawienia systemowe, kliknij nazwę Apple ID, a następnie zobacz urządzenia wymienione poniżej. Alternatywnie, odwiedzenie appleid.apple.com i zalogowanie się wyświetla te same informacje. Sprawdzanie tej listy pozwala zidentyfikować nieznany sprzęt. Jeśli pojawi się nieznane urządzenie, może to wskazywać na nieautoryzowany dostęp. Natychmiastowe usunięcie go uniemożliwia temu urządzeniu otrzymywanie kodów weryfikacyjnych lub dostęp do danych iCloud. Regularne sprawdzanie tej listy to prosty pierwszy krok w kierunku zabezpieczenia konta.
Sprawdź dziennik aktywności swojego Apple ID pod kątem ostatnich zmian
Jak można przejrzeć ostatnie zmiany na koncie Apple ID? Dziennik aktywności znajduje się w ustawieniach Apple ID na zaufanym urządzeniu. Wchodząc w Ustawienia > [Nazwa] > Hasło i bezpieczeństwo > Bezpieczeństwo konta, pojawia się lista ostatnich zmian na koncie. Ten dziennik wyświetla datę, godzinę oraz rodzaj działania – takie jak aktualizacje hasła, dodawanie urządzeń czy modyfikacje zaufanych numerów telefonów. Kluczowe jest sprawdzanie wpisów pod kątem nieznanych lokalizacji lub nierozpoznanych urządzeń. Każda nieoczekiwana zmiana może wskazywać na potencjalny nieautoryzowany dostęp. Regularne przeglądanie tego dziennika zapewnia świadomość modyfikacji dokonanych bez zgody użytkownika. W przypadku pojawienia się niezgodności zaleca się natychmiastową zmianę hasła oraz cofnięcie dostępu podejrzanym urządzeniom. Ta proaktywna kontrola pozwala zachować integralność konta.
Zauważ kompromis bez urządzenia na swojej liście
Gdy na liście kont nie pojawia się żadne nieznane urządzenie, inne wskaźniki nieautoryzowanego dostępu stają się krytyczne. Podejrzana aktywność konta może objawiać się nieoczekiwanymi pobraniami aplikacji lub zakupami, zmienionymi metodami płatności lub zmienionymi kontaktami do odzyskiwania konta. Ponadto powtarzające się prośby o kod weryfikacyjny wysyłane na telefon użytkownika sugerują, że ktoś próbuje się zalogować. Monitorowanie tych oznak pomaga wykryć naruszenie przed dodaniem widocznego urządzenia.
| Wskaźnik | Co sprawdzić | Poziom ryzyka |
|---|---|---|
| Nieoczekiwane zakupy | Sprawdź historię zakupów w Ustawieniach | Wysoki |
| Zmienione dane odzyskiwania | Sprawdź zaufane numery telefonów i adresy e-mail | Wysoki |
| Ciągłe kody weryfikacyjne | Obserwuj częstotliwość SMS-ów | Średni |
Jak sprawdzić, czy ktoś próbował zresetować hasło do Twojego Apple ID
Jeśli nieupoważniona osoba zainicjuje reset hasła, właściciel konta otrzymuje powiadomienie od Apple za pośrednictwem e-maila lub alertu push, co stanowi główny wskaźnik. To powiadomienie zazwyczaj zawiera szczegóły dotyczące czasu, daty i typu urządzenia próby resetowania. Użytkownicy powinni sprawdzić swoje powiązane konto e-mail pod kątem takich wiadomości, w tym folderów spamu. Ponadto przeglądanie aktywności konta Apple ID za pośrednictwem oficjalnej strony Apple lub ustawień urządzenia może ujawnić nieudane próby resetowania hasła. Każde nieoczekiwane powiadomienie lub brak wcześniejszego żądania silnie sugeruje próbę włamania. Następnie zaleca się natychmiastowe podjęcie działań, takich jak weryfikacja bezpieczeństwa konta i włączenie uwierzytelniania dwuskładnikowego. Ignorowanie tych sygnałów może dać atakującemu dalsze możliwości naruszenia konta.
Wykrywanie podejrzanych urządzeń, których nie rozpoznajesz
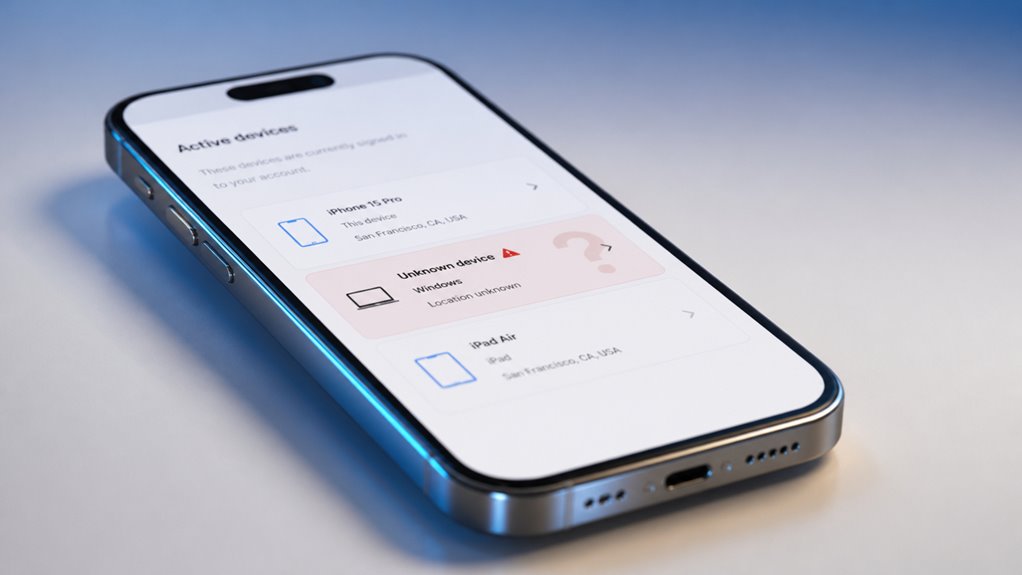
Ponieważ atakujący często pozostawiają cyfrowy ślad, sprawdzenie listy urządzeń powiązanych z Apple ID może ujawnić nieznane wpisy. Takie wpisy mogą wskazywać na nieautoryzowany dostęp. Celowy przegląd pozwala szybko zidentyfikować anomalie:
- Nieznane nazwy urządzeń: Ogólne nazwy, jak „iPhone” czy „Mac”, bez osobistego oznaczenia, mogą sugerować urządzenie nienależące do użytkownika.
- Nieprawidłowe typy urządzeń: Model urządzenia nieznany użytkownikowi, np. inny iPad lub urządzenie z systemem Android (choć mało prawdopodobne, może pojawić się za pośrednictwem aplikacji firm trzecich), powinien wzbudzić podejrzenia.
- Nieoczekiwane lokalizacje lub daty: Urządzenia pokazujące czasy logowania lub lokalizacje niezgodne z aktywnością użytkownika – na przykład logowanie z innego kraju, gdy użytkownik spał – sugerują kompromitację.
Każda z tych oznak wymaga natychmiastowej uwagi, choć ich rozwiązanie należy do następnego podtematu.
Co zrobić, jeśli urządzenie na Twoim Apple ID jest nieautoryzowane
Usunięcie niezidentyfikowanego urządzenia z listy urządzeń powiązanych z Apple ID to pierwszy krok w celu zabezpieczenia konta. Natychmiast wyloguj się z tego urządzenia zdalnie, uzyskując dostęp do listy urządzeń w Ustawieniach lub Preferencjach systemowych. Następnie zmień hasło do Apple ID, aby unieważnić tokeny dostępu. Włącz uwierzytelnianie dwuskładnikowe, jeśli nie jest jeszcze aktywne, ponieważ wymaga ono zaufanego urządzenia lub numeru telefonu do logowania. Przejrzyj wszystkie zaufane numery telefonów i usuń te, które są nieznane. Sprawdź, czy nie ma podejrzanej aktywności w powiadomieniach konta lub ostatnich zakupach. Na koniec upewnij się, że żadne nieznane aplikacje ani usługi nie są połączone z kontem za pomocą Zaloguj się przez Apple. Rozważ wylogowanie się ze wszystkich urządzeń w ustawieniach konta, aby wymusić ponowne uwierzytelnienie, co unieważni wszystkie klucze sesji. Podjęcie tych działań niezwłocznie minimalizuje ryzyko dalszego nieautoryzowanego dostępu.
Dlaczego powinieneś regularnie sprawdzać swoją listę Apple ID
Regularne sprawdzanie listy urządzeń powiązanych z Apple ID pozwala użytkownikom wykryć nieautoryzowany dostęp, zanim doprowadzi on do poważnych naruszeń bezpieczeństwa. Rutynowo przeglądając, które urządzenia są zalogowane na koncie, można zauważyć nieznane wpisy i podjąć szybkie działania. Ten proaktywny nawyk minimalizuje ryzyko takie jak kradzież danych czy naruszenie prywatności.
- Zapobiega kradzieży tożsamości poprzez ujawnianie urządzeń, które mogą korzystać z Twojego Apple ID, aby uzyskać dostęp do wiadomości, zdjęć lub danych finansowych bez zgody.
- Powstrzymuje nieautoryzowane korzystanie z iCloud, ponieważ nieznane urządzenia mogą synchronizować Twoje pliki, kontakty lub kopie zapasowe, narażając dane osobowe.
- Utrzymuje zaufanie do zabezpieczeń Apple, zapewniając, że tylko Twoje urządzenia są powiązane, co zmniejsza ryzyko niewłaściwego użycia konta lub jego blokady.
Zaniedbywanie tego sprawdzania daje złośliwym podmiotom czas na wyrządzenie szkód. Konsekwentne monitorowanie to prosta, ale skuteczna ochrona.
Zabezpiecz swoje Apple ID po potwierdzeniu nieautoryzowanego dostępu
Gdy obecność nieznanego urządzenia zostanie potwierdzona, należy podjąć natychmiastowe działania w celu zabezpieczenia konta. Pierwszym krokiem jest zmiana hasła Apple ID na silny, unikalny ciąg znaków. Następnie włącz uwierzytelnianie dwuskładnikowe, jeśli nie jest jeszcze aktywne, co dodaje kluczową warstwę ochrony. Sprawdź i usuń nierozpoznane urządzenia z listy zaufanych w Ustawienia > Apple ID > Urządzenia. Odwołaj hasła specyficzne dla aplikacji i wygeneruj ponownie klucze odzyskiwania. Wyloguj wszystkie zaufane urządzenia za pomocą strony konta, aby wymusić ponowne uwierzytelnienie. Zaktualizuj pytania zabezpieczające i dodaj zaufany numer telefonu. Monitoruj podejrzane prośby o zresetowanie hasła. Na koniec skontaktuj się z pomocą techniczną Apple, jeśli konto wykazuje oznaki kompromitacji wykraczającej poza dostęp do urządzeń. Te działania blokują konto i zapobiegają dalszemu nieautoryzowanemu dostępowi.
Najczęściej zadawane pytania
Jak mogę stwierdzić, czy ktoś zmienił mój klucz odzyskiwania Apple ID?
Użytkownik może sprawdzić, logując się na stronie appleid.apple.com i przeglądając sekcję klucza odzyskiwania. Jeśli jest on aktywny i nieznany, lub jeśli otrzymano powiadomienie o bezpieczeństwie, mógł zostać zmieniony.
Czy ktoś może uzyskać dostęp do moich zdjęć iCloud bez pojawiania się na liście urządzeń?
Możliwe jest, że osoba posiadająca dane logowania do Twojego Apple ID uzyska dostęp do zdjęć w iCloud bez pojawiania się urządzenia na Twojej liście, szczególnie jeśli korzysta z przeglądarki internetowej w trybie prywatnym.
Co się stanie, jeśli zignoruję powiadomienie o prośbie o resetowanie hasła?
Zignorowanie powiadomienia o żądaniu resetowania hasła pozostawia żądanie w stanie oczekującym. Konto pozostaje bezpieczne, chyba że osoba żądająca ma dodatkowy dostęp. Użytkownik powinien zweryfikować autentyczność powiadomienia, aby zapobiec nieautoryzowanym zmianom.
Czy wylogowanie się ze wszystkich urządzeń natychmiast wylogowuje skradzione urządzenia?
Wylogowanie się ze wszystkich urządzeń nie gwarantuje natychmiastowego wylogowania ze skradzionych urządzeń, jeśli są one offline. Wylogowanie następuje dopiero po ponownym połączeniu urządzenia z internetem.
Jak często powinienem zmieniać hasło do mojego Apple ID dla bezpieczeństwa?
Zmiana hasła Apple ID co sześć do dwunastu miesięcy jest zalecana, choć nie jest obowiązkowa, jeśli stosowane są silne praktyki bezpieczeństwa, w tym uwierzytelnianie dwuskładnikowe i monitorowanie pod kątem nieautoryzowanego dostępu.