
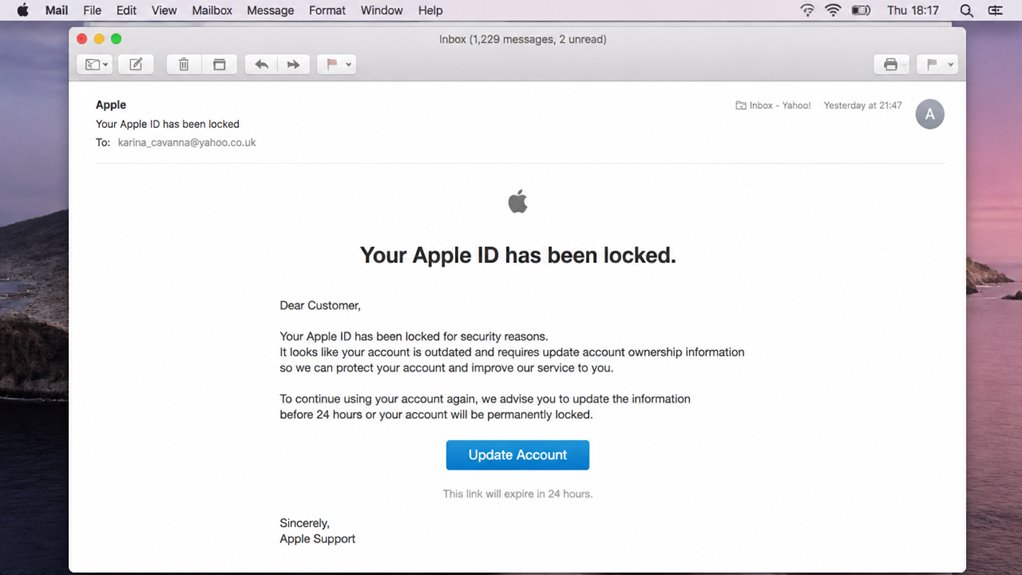
Jeden sfałszowany e-mail może naruszyć całą tożsamość cyfrową. Wiedza, na co zwracać uwagę, to pierwsza linia obrony. Różnica często leży w drobnych, łatwo przeoczonych szczegółach. Zrozumienie tych wskazówek ochroni przed sprytnie zamaskowanymi oszustwami.
Jak wygląda prawdziwy e-mail od Apple?
Prawdziwy e-mail od Apple zazwyczaj wyświetla adres nadawcy jako oficjalną domenę kończącą się na @apple.com lub @email.apple.com. Temat wiadomości często odnosi się do konkretnych usług Apple, takich jak „Twoje Apple ID zostało użyte do zalogowania” lub „Paragon od Apple”. Legalne wiadomości są spersonalizowane, zwracając się do odbiorcy po imieniu. Unikają ogólnych powitań, takich jak „Drogi Kliencie”. Treść zawiera przejrzyste, markowe formatowanie z spójnymi logotypami i czcionkami Apple. Załączniki są rzadkie; Apple rzadko wysyła nieproszone pliki. Prośby o poufne informacje, takie jak hasła lub numery kart kredytowych, są nieobecne. Linki w e-mailu prowadzą do oficjalnych witryn Apple, co można zweryfikować przez najechanie kursorem bez klikania. Błędy gramatyczne lub nietypowa interpunkcja nie występują. Ton e-maila pozostaje profesjonalny i informacyjny, a nie pilny ani groźny. Każdą nieoczekiwaną prośbę o weryfikację lub natychmiastowe działanie należy traktować z podejrzliwością.
Sprawdź adres nadawcy pod kątem czerwonych flag
Adres nadawcy jest głównym wskaźnikiem fałszywego e-maila od Apple. Sfałszowane nazwy wyświetlane mogą maskować fałszywy adres, podczas gdy podejrzane domeny takie jak „apple-support.net” są wyraźnymi czerwonymi flagami. Błędnie napisane adresy Apple, na przykład „appIe.com” z użyciem wielkiej litery 'i’ zamiast 'l’, dodatkowo ujawniają oszustwo.
Sfałszowane nazwy wyświetlane
Gdy oszuści próbują podszywać się pod Apple, sfałszowane nazwy wyświetlane często stanowią pierwsze oszustwo, sprawiając, że fałszywa wiadomość e-mail wygląda na autentyczną na pierwszy rzut oka. Nazwa wyświetlana, widoczna w skrzynce odbiorczej, może być łatwo zmodyfikowana tak, aby brzmiała „Apple Support” lub „Apple Security”, podczas gdy rzeczywisty adres nadawcy ujawnia oszustwo. Odbiorca musi spojrzeć poza przyjazną nazwę na podstawowy adres e-mail. Nawet jeśli nazwa wyświetlana wskazuje zaufane źródło, adres może zawierać przypadkowe litery, błędną pisownię lub nieznane domeny. Zawsze sprawdzaj pełny adres, a nie tylko wyświetlaną nazwę. Sfałszowane nazwy wyświetlane są powszechną taktyką, ale tracą swoją siłę, gdy adres nadawcy zostanie dokładnie sprawdzony. Ten prosty krok zapobiega uleganiu pierwszemu wizualnemu trikowi.
Podejrzane domeny e-mail
Sfałszowane nazwy wyświetlane mogą mylić wzrok, ale domena nadawcy często ujawnia oszustwo. Czujni odbiorcy sprawdzają cały adres e-mail, a nie tylko nazwę. Autentyczna korespondencja Apple pochodzi wyłącznie z domen kończących się na `@apple.com` lub legalnych subdomen, takich jak `@support.apple.com`. Każde odstępstwo sygnalizuje oszustwo.
- Sprawdź dokładną domenę: Oszuści używają domen podobnych wizualnie, takich jak `@app1e.com`, `@apple-support.net` lub `@appleid-verify.com`. Prawdziwy e-mail od Apple nigdy nie używa ogólnej domeny, takiej jak Gmail czy Yahoo.
- Zweryfikuj subdomeny: Oszuści mogą umieścić `apple` w dłuższej, niepowiązanej domenie (np. `@secure-apple.com`). Tylko `*.apple.com` jest autentyczne.
- Sprawdź, czy nie ma myślników lub dodatkowych słów: Legalne domeny nie zawierają myślników przed `.com`. Na przykład `@apple-id.com` jest fałszywe.
Jeśli domena wydaje się podejrzana, natychmiast usuń e-mail.
Błędnie napisane adresy Apple
Nieprawidłowo napisany adres Apple to natychmiastowa czerwona flaga. Oszuści celowo modyfikują legalne domeny, aby ominąć filtry i oszukać odbiorców. Na przykład „apple.com” może pojawić się jako „appIe.com” (używając wielkiej litery „I” zamiast „l”) lub „app1e.com”. Każde odstępstwo od autentycznego formatu należy uznać za oszustwo.
| Legalny adres | Wersja phishingowa | Dlaczego jest niebezpieczna |
|---|---|---|
| apple.com | appIe.com | Zastępuje „l” na „I” |
| support.apple.com | support-apple.com | Dodaje myślnik |
| appleid.apple.com | appleid.apple.co | Zmienia .com na .co |
| icloud.com | icl0ud.com | Zastępuje „o” na „0” |
Dokładne sprawdzanie pola nadawcy pod kątem takich rozbieżności to prosta, ale skuteczna obrona. Żaden legalny e-mail od Apple nie pochodzi z błędnie napisanego lub wizualnie niejednoznacznego adresu.
Znajdź fałszywkę: Ogólne powitania zamiast twojego imienia
Chociaż Apple często zwraca się do klientów po imieniu w legalnych komunikatach, fałszywe e-maile często zaczynają się od ogólnych powitań, takich jak „Drogi Kliencie” lub „Drogi Użytkowniku”, co sygnalizuje brak personalizacji i powinno natychmiast wzbudzić podejrzenia. To bezosobowe powitanie to celowa taktyka mająca na celu zarzucenie szerokiej sieci, z pominięciem potrzeby konkretnych danych. Aby pomóc w identyfikacji takich fałszywek:
- Zidentyfikuj brak imienia: Każdy e-mail, w którym brakuje Twojego zarejestrowanego imienia, zwłaszcza od Apple, jest główną czerwoną flagą.
- Sprawdź język powitania: Legalne e-maile Apple używają naturalnego języka; ogólne zwroty, takie jak „Ceniony Kliencie”, są podejrzane.
- Porównaj z poprzednimi wiadomościami: Porównaj styl powitania z wcześniejszymi autentycznymi e-mailami Apple w swojej skrzynce odbiorczej, aby sprawdzić spójność.
Takie uproszczenia wskazują, że nadawca nie ma dostępu do Twoich danych osobowych konta, co jest cechą charakterystyczną prób phishingu.
Uważaj na pilny język
Oszukańcze e-maile Apple często stosują fałszywą presję czasu, twierdząc, że wymagane są pilne działania dotyczące konta. Taktyki zastraszania informują odbiorców o zmyślonych zagrożeniach bezpieczeństwa, które wymagają natychmiastowej reakcji. Taki język ma na celu ominięcie ostrożnego osądu, skłaniając do szybkiego kliknięcia w złośliwe linki.
Fałszywa presja czasu
Oszukańcze e-maile podszywające się pod Apple często wykorzystują język pilności, aby wywołać fałszywą presję czasu, skłaniając odbiorców do działania bez zastanowienia. Taktyka ta wykorzystuje naturalną skłonność do unikania przegapienia okazji. Odbiorcy muszą nauczyć się rozpoznawać te zwodnicze sygnały.
- Ostrzeżenia z odliczaniem: Groźby zawieszenia konta lub utraty danych w ciągu kilku godzin, np. „Twoje Apple ID zostanie dezaktywowane w ciągu 24 godzin”. Prawdziwe komunikaty Apple nigdy nie narzucają tak pośpiesznych terminów.
- Niezwykłe żądania płatności: Instrukcje natychmiastowego zweryfikowania danych płatności, aby uniknąć przerwy w świadczeniu usług. Apple prosi o płatności wyłącznie za pośrednictwem oficjalnych kanałów, nigdy przez linki w e-mailach.
- Groźby nieodwracalnych działań: Stwierdzenia takie jak „Ostateczne powiadomienie” lub „Ostatnia szansa na odzyskanie konta”. Prawdziwe powiadomienia Apple są wysyłane wielokrotnie przez kilka dni, a nie raz jako jednorazowe ultimatum.
Zawsze zatrzymaj się przed kliknięciem. Zweryfikuj pilność, logując się bezpośrednio na oficjalną stronę Apple, a nie przez linki w e-mailach.
Alarm dotyczący taktyk zastraszania
Dlaczego oszuści polegają na pilnym języku, aby oszukać ofiary? Wykorzystują strach, aby ominąć racjonalne myślenie, skłaniając do natychmiastowego działania bez weryfikacji. Fałszywe e-maile od Apple często informują o zawieszeniu konta, nieautoryzowanych zakupach lub naruszeniach bezpieczeństwa, wymagając szybkiej reakcji. Ta taktyka żeruje na niepokoju, zmuszając użytkowników do klikania w złośliwe linki lub podawania poufnych danych.
| Taktyka zastraszania | Przykładowe sformułowanie | Rzeczywista polityka Apple |
|---|---|---|
| Zawieszenie konta | „Twoje konto zostanie zablokowane w ciągu 24 godzin.” | Apple nigdy nie grozi natychmiastową blokadą przez e-mail. |
| Nieautoryzowany zakup | „Dokonano zakupu na kwotę 299,99 USD z Twojego konta.” | Apple wysyła potwierdzenia, a nie alarmujące powiadomienia. |
| Naruszenie bezpieczeństwa | „Twoje iCloud zostało naruszone.” | Apple informuje przez alerty na urządzeniu, a nie pilne e-maile. |
| Utrata danych | „Wszystkie Twoje zdjęcia zostaną usunięte.” | Apple nigdy nie wymaga działania, aby zapobiec utracie danych. |
Rozpoznawanie tych schematów pomaga użytkownikom unikać wpadania w pułapki zastraszania.
Najedź przed kliknięciem: Sprawdź linki najpierw
Jak użytkownik może potwierdzić legalność linku przed kliknięciem? Poprzez najechanie kursorem na link bez klikania, pojawia się rzeczywisty docelowy adres URL, często w dymku lub pasku stanu przeglądarki. Pozwala to wykryć rozbieżności między wyświetlanym tekstem a faktycznym adresem. W przypadku phishingu nawiązującego do Apple, sprawdzaj każdy link systematycznie:
- Sprawdź nazwę domeny: Upewnij się, że kończy się na `apple.com` lub oficjalną subdomenę, np. `support.apple.com`. Uważaj na subtelne literówki, takie jak `app1e.com` czy `apple-support.net`.
- Zwróć uwagę na nietypowe ścieżki: Legalne linki Apple rzadko zawierają długie, losowe ciągi znaków lub symbole `@`. Link taki jak `http://apple.com.fake-site.ru/log-in` jest fałszywy.
- Sprawdź protokół: Oficjalne strony Apple zawsze używają `https://` z ważnym certyfikatem. Odrzuć każde `http://` lub brak ikony kłódki.
Przyjęcie tego nawyku zapobiega większości prób phishingu jeszcze przed pierwszym kliknięciem.
Uważaj na prośby o podanie haseł lub danych płatności
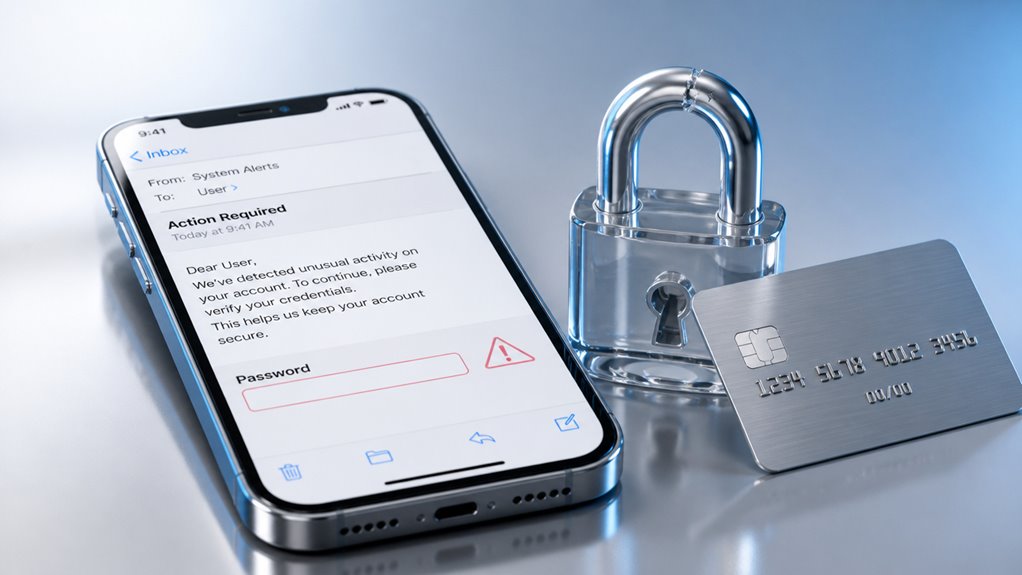
Ponieważ Apple wyraźnie stwierdza, że nigdy nie poprosi o hasła, dane uwierzytelniające ani informacje o płatności za pośrednictwem poczty elektronicznej, każda wiadomość żądająca takich poufnych danych jest natychmiast podejrzana. Te fałszywe e-maile często wymyślają pilne scenariusze, takie jak naruszone konto wymagające weryfikacji lub oczekująca opłata wymagająca potwierdzenia. Celem jest nakłonienie odbiorców do ujawnienia danych logowania lub numerów kart kredytowych. Legalne komunikaty Apple nigdy nie będą żądać tych informacji przez e-mail, ani nie będą udostępniać bezpośredniego linku do wprowadzenia takich danych. Użytkownicy powinni traktować każde takie żądanie jako wyraźny czerwony alarm i usunąć wiadomość bez angażowania się. Niezależnie od tego, jak przekonujący wydaje się e-mail, samo żądanie haseł lub danych płatności potwierdza jego oszukańczy charakter. Najbezpieczniejszym działaniem jest zignorowanie go i zgłoszenie.
Szukaj literówek, dziwnego formatowania i logotypów niskiej jakości
Mimo że są nieudolnie spreparowane, fałszywe e-maile podszywające się pod Apple często zawierają oczywiste literówki, niespójne formatowanie lub logo o niskiej rozdzielczości, różniące się od standardowego brandingu Apple. Te wady stanowią kluczowe wskaźniki, że wiadomość jest oszustwem. Aby rozpoznać takie e-maile, należy zwrócić uwagę na następujące elementy:
- Błędy ortograficzne i gramatyczne – Legalne wiadomości od Apple są profesjonalnie napisane i pozbawione błędów, takich jak „iCloud” pisane jako „iClound” czy nienaturalne sformułowania.
- Niespójne wyrównanie tekstu i czcionki – Autentyczne e-maile Apple używają jednolitych stylów; dziwne odstępy, mieszane rozmiary czcionek lub nieprawidłowo wyrównane nagłówki wskazują na fałszerstwo.
- Niskiej jakości logo – Oryginalne logo Apple jest ostre i wysokiej rozdzielczości; rozmazane, pikselowane lub nieproporcjonalne obrazy świadczą o podróbce.
Dokładne analizowanie tych elementów pomaga odbiorcom uniknąć oszustw, zanim zaangażują się dalej.
Dlaczego Apple nigdy nie prosi Cię o weryfikację przez e-mail?
Ponieważ Apple priorytetowo traktuje bezpieczeństwo użytkowników, nigdy nie prosi o dane osobowe ani weryfikację konta za pośrednictwem poczty elektronicznej; zamiast tego wszystkie legalne działania na koncie są wykonywane bezpośrednio w oficjalnych aplikacjach lub na stronie internetowej Apple, gdzie szyfrowanie i uwierzytelnianie są odpowiednio zarządzane. Taki wybór projektu zapobiega atakom phishingowym, które wykorzystują nieodłączny brak bezpiecznej weryfikacji tożsamości w e-mailach. Wewnętrzne systemy Apple obsługują wrażliwe aktualizacje – takie jak zmiana hasła, uwierzytelnianie dwuskładnikowe czy korekty rozliczeń – wyłącznie za pośrednictwem zalogowanych sesji na zaufanych platformach. Każdy e-mail twierdzący inaczej jest oszukańczy. Użytkownicy powinni traktować nieproszone prośby o weryfikację jako znaki ostrzegawcze, nigdy nie klikając w osadzone linki ani nie odpowiadając danymi. Rozpoznawanie tej polityki pomaga odróżnić autentyczne komunikaty od oszustw, wzmacniając bezpieczeństwo bez dodawania niepotrzebnych kroków do doświadczenia użytkownika.
Co zrobić, jeśli już kliknąłeś podejrzany link?
Jeśli użytkownik kliknął już podejrzany link w e-mailu podszywającym się pod Apple, natychmiastowe działania mogą ograniczyć potencjalne szkody.
- Odłącz się od internetu – Tymczasowo wyłącz Wi-Fi lub odłącz kabel Ethernet. Może to uniemożliwić złośliwemu oprogramowaniu komunikację z zdalnymi serwerami lub eksfiltrację danych.
- Zmień hasła – Korzystając z oddzielnego, zaufanego urządzenia, zaktualizuj hasła do Apple ID oraz innych kont, które mogą korzystać z tych samych danych logowania. Włącz uwierzytelnianie dwuskładnikowe, jeśli nie jest jeszcze aktywne.
- Uruchom skanowanie zabezpieczeń – Użyj renomowanego oprogramowania antywirusowego lub antymalware, aby przeskanować zainfekowane urządzenie. Usuń wszelkie wykryte zagrożenia i postępuj zgodnie z instrukcjami oprogramowania dotyczącymi dalszych działań naprawczych.
Zgłaszaj phishingowe e-maile do Apple we właściwy sposób
Aby prawidłowo zgłosić fałszywą wiadomość e-mail podszywającą się pod Apple, użytkownik powinien przekazać podejrzaną wiadomość na dedykowany adres zgłoszeniowy Apple. Użytkownik może również oznaczyć wiadomość e-mail jako spam w swoim kliencie pocztowym, aby pomóc w trenowaniu filtrów. Po zgłoszeniu użytkownik musi natychmiast usunąć wiadomość e-mail, aby zapobiec przypadkowemu zaangażowaniu się w nią w przyszłości.
Przekaż do Apple
[Jak użytkownik może przekazać podejrzaną wiadomość e-mail podszywającą się pod Apple? Prawidłową metodą jest wysłanie pełnego nagłówka wiadomości oraz oryginalnej treści jako załącznika na dedykowany adres Apple do zgłaszania phishingu. Zapewnia to zespołowi bezpieczeństwa Apple możliwość zbadania szczegółów technicznych i podjęcia odpowiednich działań.
- Przygotuj wiadomość: Nie modyfikuj tematu ani treści. Dołącz całą oryginalną wiadomość wraz z jej nagłówkami, używając opcji „Przekaż jako załącznik” (lub „Pokaż oryginał”, a następnie prześlij dalej) w swoim kliencie poczty e-mail.
- Wyślij na prawidłowy adres: Przekaż przygotowaną wiadomość wyłącznie na adres `[email protected]`. Nie zmieniaj nadawcy ani nie dodawaj żadnego tekstu.
- Poczekaj na potwierdzenie: Apple zazwyczaj nie odpowiada na te zgłoszenia. Następnie użytkownik powinien usunąć podejrzaną wiadomość ze swojej skrzynki odbiorczej i kosza.]
Użyj Zgłoś spam
Użytkownicy, którzy przekazują podejrzaną wiadomość e-mail na adres `[email protected]`, mogą również skorzystać z funkcji Zgłoś spam jako dodatkowego środka ochrony. Przycisk Zgłoś spam w Apple Mail oznacza wiadomość do filtrowania na poziomie serwera, zmniejszając przyszłe próby phishingu. Ten wewnętrzny mechanizm działa wraz z bezpośrednim zgłaszaniem do zespołu ds. bezpieczeństwa Apple.
| Działanie | Cel | Efekt |
|---|---|---|
| Zaznacz e-mail w skrzynce odbiorczej | Zidentyfikuj cel | Odizoluj wiadomość od legalnej poczty |
| Kliknij Zgłoś spam (lub Niechciana) | Powiadom Apple Mail | Przenieś wiadomość do folderu Niechciane |
| Potwierdź zgłoszenie | Oznacz wzorzec nadawcy | Trenuj filtry antyspamowe globalnie |
| Sprawdź później folder Niechciane | Zweryfikuj usunięcie | Upewnij się, że nie ma fałszywych trafień |
| Unikaj klikania jakiegokolwiek linku | Chroń dane logowania | Zapobiegaj przejęciu Apple ID |
Stosowanie obu metod – przekazywania i zgłaszania – tworzy warstwową obronę. Funkcja Zgłoś spam przyczynia się do szerszej ochrony społeczności poprzez aktualizację bazy danych zagrożeń Apple.
Usuń natychmiast
Po przekazaniu e-maila na adres `[email protected]` i użyciu funkcji Zgłoś spam, ostatnim krokiem jest natychmiastowe usunięcie wiadomości — po prostu przenieś ją do Kosza i opróżnij folder, aby wyeliminować ryzyko przypadkowego kliknięcia. Zapobiega to późniejszemu otwarciu fałszywego linku lub załącznika.
- Przenieś do Kosza: Przeciągnij e-mail do folderu Kosz lub użyj przycisku usuwania, aby usunąć go ze skrzynki odbiorczej.
- Opróżnij Kosz: Trwale usuń, opróżniając folder Kosz, aby wiadomość nie mogła zostać odzyskana.
- Sprawdź usunięcie: Upewnij się, że w innych folderach, takich jak Spam lub Wiadomości-śmieci, nie pozostały podobne e-maile phishingowe.
Natychmiastowe usunięcie jest kluczowe, ponieważ pozostawione e-maile phishingowe mogą zostać przypadkowo kliknięte, co narazi bezpieczeństwo. Ta ostatnia czynność kończy proces zgłaszania i chroni Twoje konto.
Często zadawane pytania
Co powinienem zrobić, jeśli przypadkowo podałem hasło do mojego Apple ID?
Natychmiast zmień hasło Apple ID. Włącz uwierzytelnianie dwuskładnikowe. Skontaktuj się z pomocą techniczną Apple, aby zgłosić incydent. Monitoruj konto pod kątem nieautoryzowanej aktywności. Rozważ zabezpieczenie innych kont używających tego samego hasła.
Czy e-maile phishingowe mogą zawierać prawdziwe linki Apple zmieszane z fałszywymi?
Wiadomości phishingowe mogą zawierać prawdziwe linki Apple wymieszane z fałszywymi, aby oszukać odbiorców. Kliknięcie dowolnego linku grozi naruszeniem bezpieczeństwa; użytkownicy powinni samodzielnie weryfikować adresy URL przed interakcją.
Jak oszuści zdobywają mój adres e-mail, aby mnie namierzyć?
Oszuści zdobywają adresy e-mail poprzez naruszenia danych, publiczne katalogi, skrobanie mediów społecznościowych, ataki phishingowe na kontakty, zakupione listy z nielegalnych rynków lub złośliwe oprogramowanie zbierające książki adresowe.
Czy powinienem przekazywać podejrzane e-maile od Apple na konkretny adres?
Podejrzane e-maile od Apple należy przekazywać na adres [email protected]. Apple udostępnia ten adres, aby użytkownicy mogli zgłaszać próby phishingu. Przekazany e-mail pomaga zespołowi bezpieczeństwa w zbadaniu i podjęciu działań przeciwko fałszywym wiadomościom.
Czy Apple kiedykolwiek wysyła e-maile z załącznikami lub plikami do pobrania?
Apple rzadko wysyła nieproszone e-maile z załącznikami. Oficjalna komunikacja Apple zazwyczaj unika dołączania plików do pobrania. Użytkownicy powinni traktować każdy e-mail z załącznikami podający się za Apple z podejrzliwością.