
Przywrócenie do ustawień fabrycznych w iPhonie kasuje dane użytkownika i ustawienia, ale nie usuwa fizycznie leżących pod spodem informacji. Pozostałe fragmenty pozostają w pamięci flash NAND i mogą zostać odzyskane za pomocą narzędzi kryminalistycznych, chyba że zostaną nadpisane. Zniszczenie kluczy szyfrowania sprawia, że dane stają się nieczytelne – ale nie są trwale usunięte. Co to oznacza dla Twojej prywatności, wymaga bliższego przyjrzenia się.
Co robi reset fabryczny na Twoim iPhonie
Gdy na iPhonie zostanie wykonany reset do ustawień fabrycznych, urządzenie usuwa wszystkie dane użytkownika, ustawienia i zainstalowane aplikacje, przywracając system do pierwotnego stanu po wyjęciu z pudełka. Proces ten obejmuje usunięcie kontaktów, wiadomości, zdjęć, filmów, danych aplikacji oraz wszelkich plików osobistych przechowywanych lokalnie. Sam system operacyjny zostaje przywrócony do ustawień fabrycznych, usuwając spersonalizowane preferencje użytkownika, konfiguracje sieciowe i loginy do kont. Klucze szyfrowania powiązane z danymi użytkownika są odrzucane, przez co informacje stają się niedostępne w normalny sposób. Reset usuwa również aplikacje innych firm oraz powiązane z nimi pamięci podręczne lub pliki tymczasowe. Jednak nośnik pamięci nie jest fizycznie nadpisywany; urządzenie po prostu oznacza miejsce jako dostępne dla nowych danych. To działanie skutecznie ukrywa stare dane przed interfejsem użytkownika i systemem operacyjnym, ale bity pozostają do momentu ich nadpisania w wyniku przyszłego użycia.
Dlaczego usunięte pliki wciąż mogą być odzyskane po resecie
Reset fabryczny nie nadpisuje fizycznie pamięci, pozostawiając ślady danych na pamięci flash. Klucze szyfrowania używane do ochrony tych danych mogą pozostać na urządzeniu, umożliwiając oprogramowaniu do odzyskiwania odszyfrowanie plików. Ponieważ nadpisywanie nie jest natychmiastowe, usunięte informacje mogą być nadal odzyskane, dopóki nowe dane ich nie zastąpią.
Pozostałości danych pozostają
Dlaczego usunięte pliki przetrwają reset fabryczny? Reset usuwa przede wszystkim metadane systemu plików – wskaźniki wskazujące, gdzie znajdują się dane. Rzeczywiste bity cyfrowe pozostają fizycznie na kościach pamięci NAND flash. Nie wykonuje się trywialnego nadpisywania; kontroler pamięci jedynie oznacza te bloki jako dostępne do ponownego użycia. W konsekwencji oprogramowanie kryminalistyczne lub narzędzia do odzyskiwania danych mogą bezpośrednio skanować układ scalony i odtworzyć pliki z tych zalegających pozostałości. Te resztkowe dane mogą utrzymywać się w nieskończoność, aż do momentu zapisania nowych informacji na tych konkretnych blokach. Nawet wielokrotne resetowanie nie gwarantuje całkowitego usunięcia, ponieważ reset fabryczny jest operacją logiczną, a nie fizycznym rozdrabnianiem każdego zapisanego bitu. W związku z tym poufne treści mogą nieumyślnie pozostać dostępne dla każdego, kto dysponuje odpowiednim sprzętem i oprogramowaniem.
Klucze szyfrowania utrzymują się
Ponieważ reset fabryczny nie usuwa kluczy szyfrujących przechowywanych w Secure Enclave urządzenia, klucze te pozostają po tym procesie. Takie klucze są fundamentalne dla schematu ochrony danych iPhone’a, gdzie każdy plik jest szyfrowany unikalnym kluczem per-plik, który sam jest owinięty kluczem klasy powiązanym z kodem dostępu użytkownika. Podczas resetu system usuwa metadane systemu plików i wpisy pęku kluczy, ale Secure Enclave zachowuje swoją niezmienną hierarchię kluczy. W konsekwencji, jeśli osoba atakująca uzyska później fizyczny dostęp, może potencjalnie wykorzystać narzędzia kryminalistyczne do odzyskania resztkowych zaszyfrowanych danych i, przy wciąż obecnych kluczach szyfrujących, odszyfrować je. Trwałość tych kluczy podważa zatem koncepcję całkowitego usunięcia danych, ponieważ podstawowe zaszyfrowane bloki pozostają dostępne dzięki nienaruszonemu materiałowi kryptograficznemu.
Nadpisywanie nie jest natychmiastowe
Poza trwałością kluczy szyfrujących, proces przywracania ustawień fabrycznych nie nadpisuje natychmiastowo podstawowych bloków danych. Reset oznacza sektory pamięci jako dostępne do ponownego użycia, ale pozostawia oryginalne dane nienaruszone, dopóki nowe informacje ich nie nadpiszą. iOS zazwyczaj usuwa tylko metadane systemu plików i klucze szyfrowania, a nie same dane surowe. Narzędzia kryminalistyczne mogą bezpośrednio uzyskać dostęp do pamięci NAND flash i zrekonstruować pliki z nieprzydzielonego miejsca. Nawet po resecie usunięte fragmenty pozostają możliwe do odzyskania, ponieważ nadpisywanie jest odkładane na późniejsze użycie. Bez pełnego bezpiecznego usunięcia, które zapisuje zera lub losowe dane we wszystkich blokach, dane resztkowe pozostają. Użytkownicy nie powinni zakładać całkowitego usunięcia; w przypadku wrażliwych treści konieczne są dodatkowe kroki, takie jak zaszyfrowane kopie zapasowe lub zniszczenie urządzenia.
Jak szyfrowanie wpływa na to, co pozostaje na twoim urządzeniu
Podczas gdy szyfrowanie gwarantuje, że dane na iPhonie są nieczytelne bez prawidłowego kodu dostępu, przywrócenie ustawień fabrycznych niekoniecznie usuwa same zaszyfrowane pozostałości. Sprzętowe szyfrowanie urządzenia miesza wszystkie przechowywane informacje przy użyciu unikalnego klucza powiązanego z kodem dostępu użytkownika. Po przywróceniu ustawień fabrycznych ten klucz szyfrowania jest niszczony, pozostawiając szyfrogram – wciąż fizycznie obecny w pamięci NAND flash – natychmiast niedostępnym. Nieprzetworzone zaszyfrowane dane pozostają jednak jako cyfrowy artefakt. Bez klucza narzędzia kryminalistyczne nie mogą ich odszyfrować, ale zaszyfrowane bloki utrzymują się, dopóki nie zostaną nadpisane przez nowe dane. Oznacza to, że pliki nie są usuwane; są jedynie trwale zablokowane. Miejsce w pamięci jest oznaczane jako dostępne, ale zaszyfrowane pozostałości pozostają, będąc dowodem roli szyfrowania w prywatności bez gwarantowania całkowitego fizycznego usunięcia.
Standard Reset vs. Secure Erase: To nie to samo
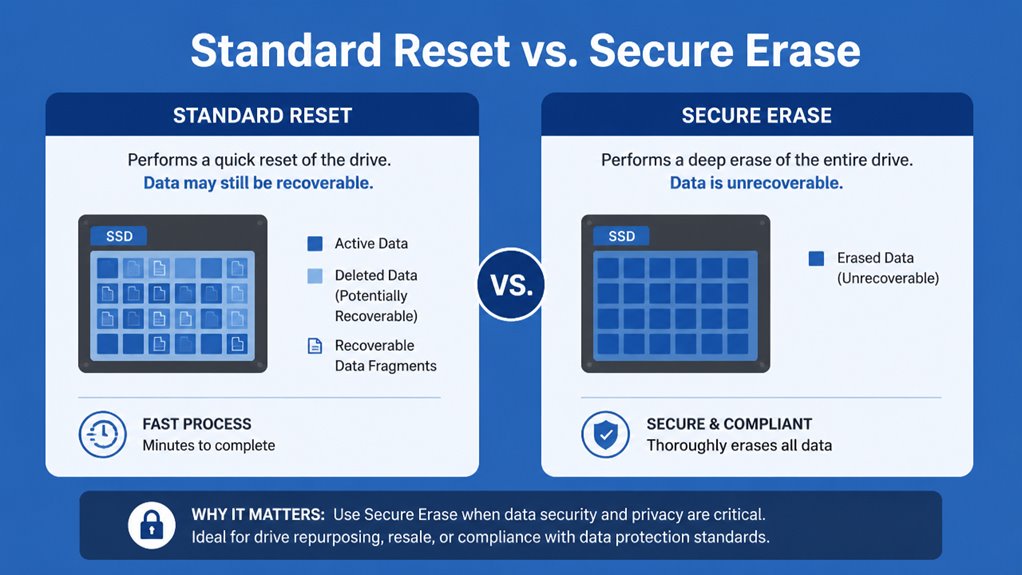
Mimo że zarówno standardowy reset, jak i bezpieczne kasowanie mają na celu usunięcie danych użytkownika, osiągają to poprzez fundamentalnie różne procesy. Standardowy reset po prostu usuwa klucz szyfrowania i oznacza bloki danych jako dostępne, pozostawiając zaszyfrowane pozostałości na chipie pamięci. Bezpieczne kasowanie natomiast nadpisuje całą pamięć zerami lub losowymi danymi, fizycznie niszcząc wszelkie możliwe do odzyskania ślady. Poniższa tabela przedstawia kluczowe różnice:
| Aspekt | Standardowy reset | Bezpieczne kasowanie |
|---|---|---|
| Metoda | Usuwa tylko klucz szyfrowania | Nadpisuje wszystkie bloki danych |
| Nadpisywanie danych | Brak | Pełne nadpisanie |
| Wymagany czas | Sekundy | Minuty do godzin |
W konsekwencji standardowy reset pozostawia zaszyfrowane dane, podczas gdy bezpieczne kasowanie zapewnia, że żadne pozostałe dane nie przetrwają. Użytkownicy dbający o wrażliwe informacje powinni rozważyć bezpieczne kasowanie w celu całkowitego usunięcia danych.
Jakie dane złodziej nadal może odzyskać?
Ponieważ standardowy reset usuwa jedynie klucz szyfrujący, złodziej nadal może odzyskać zaszyfrowane bloki danych, które pozostają na układzie pamięci. Bloki te zawierają fragmenty zdjęć, wiadomości i danych aplikacji. Bez klucza dane są nieczytelne, ale zaawansowane narzędzia kryminalistyczne mogą próbować złamać szyfrowanie metodą brute-force lub wykorzystać luki w starszych wersjach iOS. Jeśli złodziej uzyska fizyczny dostęp do układu, może wyodrębnić te bloki i z czasem je odszyfrować. Dodatkowo metadane, takie jak nazwy plików i znaczniki czasu, mogą być odzyskane z dziennika systemu plików. Nawet jeśli iPhone jest zablokowany, złodziej dysponujący specjalistycznym sprzętem może odczytać surową pamięć NAND flash. Te pozostałości danych stanowią zagrożenie dla prywatności, szczególnie dla użytkowników, którzy przed resetem przechowywali wrażliwe informacje.
Jak trwale wyczyścić iPhone’a po przywróceniu do ustawień fabrycznych
Jak użytkownik może zagwarantować, że przywrócenie do ustawień fabrycznych faktycznie usunie wszystkie dane z iPhone’a? Standardowe przywrócenie do ustawień fabrycznych usuwa klucze szyfrowania, przez co dane stają się niedostępne, ale technicznie wciąż obecne. Aby trwale je usunąć, użytkownik musi najpierw włączyć szyfrowanie całego dysku za pomocą silnego kodu dostępu, a następnie wykonać opcję „Wymaż całą zawartość i ustawienia” z Ustawienia > Ogólne > Przenieś lub zresetuj iPhone’a. Proces ten nadpisuje zaszyfrowaną pamięć losowymi danymi, przez co wszelkie pozostałe dane stają się nie do odzyskania. Dodatkowo wylogowanie się z iCloud oraz wyłączenie funkcji Znajdź mój iPhone zapewnia, że urządzenie zostanie usunięte z serwerów aktywacyjnych Apple. Wbudowana funkcja wymazywania Apple jest wystarczająca dla większości potrzeb bezpieczeństwa, ponieważ wykorzystuje protokoły bezpiecznego nadpisywania. Żadne narzędzia firm trzecich nie są wymagane, jeśli te kroki zostaną prawidłowo wykonane.
Czy narzędzia do czyszczenia innych firm mogą przewyższyć wbudowane kasowanie Apple?
Narzędzia do usuwania danych firm trzecich twierdzą, że przewyższają wbudowaną funkcję kasowania Apple, oferując certyfikowane usuwanie danych spełniające standardy wojskowe. Programy te często stosują zaawansowane metody nadpisywania, zapisując losowe dane wielokrotnie, aby zagwarantować, że nie pozostały żadne możliwe do odzyskania fragmenty. Takie podejście ma na celu zapewnienie wyższego poziomu bezpieczeństwa użytkownikom zaniepokojonym zaawansowanymi próbami odzyskiwania danych.
Certyfikowane usunięcie danych
Ocena certyfikowanego usuwania danych porównuje wbudowane narzędzie do kasowania Apple z narzędziami innych firm. Metoda Apple, zgodna ze standardami bezpieczeństwa danych, takimi jak NIST 800-88, wykonuje bezpieczne kasowanie poprzez zniszczenie klucza szyfrującego, co uniemożliwia dostęp do danych bez nadpisywania. Narzędzia innych firm często dodają wielokrotne przebiegi nadpisywania oraz certyfikaty, takie jak DoD 5220.22-M, co jest atrakcyjne dla organizacji wymagających możliwego do audytu dowodu. Jednak w nowoczesnych iPhone’ach z sprzętowym szyfrowaniem nadpisywanie jest zbędne; zniszczenie klucza samo w sobie spełnia kryteria certyfikowanego usunięcia. Narzędzia innych firm mogą dostarczać dodatkowe raporty weryfikacyjne, ale nie poprawiają one samej skuteczności niszczenia danych. Dla większości użytkowników wbudowane kasowanie Apple spełnia wymagania certyfikowanego usunięcia, podczas gdy narzędzia innych firm oferują nadmiarowe, ale nie lepsze zabezpieczenie. Wybór zależy od potrzeb w zakresie dokumentacji zgodności, a nie od rzeczywistego bezpieczeństwa danych.
Zaawansowane metody nadpisywania
Podczas gdy metoda niszczenia kluczy Apple spełnia certyfikowane standardy usuwania, zaawansowane techniki nadpisywania oferowane przez narzędzia innych firm rodzą osobne pytanie, czy wielokrotne przebiegi przynoszą jakąkolwiek realną korzyść. W nowoczesnej pamięci flash iPhone’a pojedyncze nadpisanie z wbudowanej funkcji kasowania Apple jest wystarczające, ponieważ pamięć NAND nie może być wiarygodnie odzyskana po jednym przebiegu ze względu na mechanizm wyrównywania zużycia i zintegrowane szyfrowanie. Narzędzia innych firm często wykonują wielokrotne przebiegi (np. DoD 5220.22-M lub Gutmann), ale zostały one zaprojektowane dla talerzy magnetycznych, a nie dysków półprzewodnikowych. W iPhone’ach takie wielokrotne nadpisywanie może obciążać kontroler flash i skrócić żywotność dysku bez poprawy bezpieczeństwa. W związku z tym jednoprzebiegowe niszczenie kluczy Apple pozostaje idealne do certyfikowanego usuwania, czyniąc zaawansowane nadpisywanie zbędnym środkiem na nowoczesnym sprzęcie.
Jak zweryfikować, czy reset do ustawień fabrycznych faktycznie zadziałał
Po wykonaniu resetu fabrycznego potwierdzenie jego powodzenia wymaga sprawdzenia, czy nie pozostały żadne dane użytkownika. Jedną z metod jest próba skonfigurowania urządzenia jako nowego, pomijając wszystkie opcje przywracania, a następnie sprawdzenie, czy nie ma pozostałych plików, takich jak kontakty czy zdjęcia. Inne podejście polega na użyciu oprogramowania do odzyskiwania danych – jeśli nic nie znajdzie, czyszczenie było skuteczne. Trzecia kontrola obejmuje sprawdzenie użycia pamięci – jeśli dane systemowe są zbliżone do domyślnego rozmiaru fabrycznego, usunięcie było dokładne.
| Metoda weryfikacji | Na co zwrócić uwagę | Wiarygodność |
|---|---|---|
| Konfiguracja jako nowe | Po konfiguracji nie pojawiają się dane osobowe | Wysoka |
| Skanowanie w celu odzyskania danych | Wykryto zero plików do odzyskania | Bardzo wysoka |
| Sprawdzenie użycia pamięci | Użycie pamięci zbliżone do wartości bazowej fabrycznej | Umiarkowana |
Te kroki dostarczają jasnych dowodów, że reset fabryczny usunął dane użytkownika, zapewniając prywatność i bezpieczeństwo.
Najczęściej zadawane pytania
Czy reset do ustawień fabrycznych usuwa dane przechowywane w iCloud?
Nie, przywrócenie do ustawień fabrycznych nie usuwa danych przechowywanych w iCloud. Usuwa tylko lokalne dane na urządzeniu. Dane w iCloud pozostają nienaruszone i można je później przywrócić.
Czy reset usunie dane z mojej kopii zapasowej iTunes?
Przywrócenie ustawień fabrycznych nie usuwa danych z kopii zapasowej iTunes. Kopia zapasowa pozostaje nienaruszona na komputerze, chyba że zostanie ręcznie usunięta. Resetowanie czyści tylko zawartość urządzenia, a nie przechowywane kopie zapasowe.
Czy uszkodzony iPhone nadal może być bezpiecznie wymazany?
Tak, uszkodzony iPhone może być nadal bezpiecznie wymazany, jeśli płyta logiczna działa na tyle, aby umożliwić przywrócenie do ustawień fabrycznych lub zdalne czyszczenie przez Find My. Fizyczne uszkodzenie pamięci może jednak sprawić, że dane staną się nie do odzyskania.
Czy resetowanie usuwa iPhone’a z mojego konta Apple?
Standardowy reset nie usuwa iPhone’a z konta Apple. Urządzenie pozostaje powiązane, dopóki użytkownik ręcznie nie wyloguje się z iCloud lub nie usunie go przez funkcję Znajdź.
Czy moja gwarancja traci ważność po przywróceniu ustawień fabrycznych?
Przywrócenie ustawień fabrycznych nie unieważnia gwarancji iPhone’a. Gwarancja obejmuje wady sprzętu i problemy produkcyjne, a nie resetowanie oprogramowania. W związku z tym wykonanie przywrócenia ustawień fabrycznych pozostaje bezpieczne pod względem statusu gwarancji.