
Korzystanie z publicznego Wi-Fi na iPhonie bez VPN to hazard. Sieć jest niezaszyfrowana, pozostawiając dane bez ochrony. Hakerzy mogą z łatwością przechwycić hasła lub dane osobowe. Pytanie brzmi, czy wbudowane zabezpieczenia Apple są wystarczające – czy też wygoda darmowego Wi-Fi maskuje poważną podatność, którą wielu lekceważy.
Dlaczego publiczne Wi-Fi jest ryzykowne bez VPN
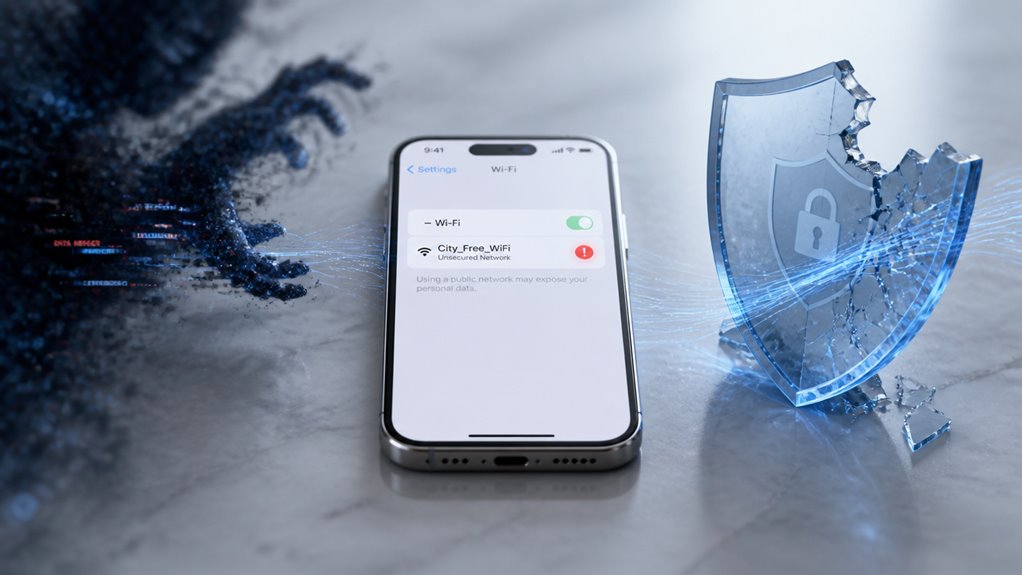
Mimo że publiczne sieci Wi-Fi oferują wygodny dostęp do internetu, ich brak szyfrowania sprawia, że są z natury niebezpieczne. Przesyłane dane w tych sieciach są wysyłane w postaci zwykłego tekstu, co oznacza, że każde urządzenie w tej samej sieci może je przechwycić. Bez VPN aktywność przeglądania, dane logowania i osobiste komunikaty użytkownika iPhone’a są narażone na podsłuch. Atakujący mogą tworzyć fałszywe punkty dostępowe naśladujące legalne sieci, oszukując urządzenia, aby łączyły się bezpośrednio z nimi. Nawet legalne hotspoty publiczne często używają słabych protokołów zabezpieczeń, pozostawiając dane podatne na sniffing pakietów i ataki man-in-the-middle. Brak szyfrowania oznacza, że wrażliwe informacje, takie jak e-maile czy dane bankowe, mogą zostać naruszone przy minimalnym wysiłku. W konsekwencji korzystanie z publicznego Wi-Fi bez VPN znacznie zwiększa ryzyko nieautoryzowanego dostępu do danych i naruszeń prywatności.
Jak hakerzy kradną Twoje hasła w publicznej sieci Wi-Fi
Ataki polegające na przechwytywaniu pakietów pozwalają hakerom na zdobycie niezaszyfrowanych danych przesyłanych przez publiczne Wi-Fi, w tym danych logowania. Fałszywe hotspoty naśladują legalne sieci, aby nakłonić użytkowników do połączenia, dając atakującym bezpośredni dostęp do ich ruchu sieciowego. Połączone, te techniki umożliwiają przechwytywanie haseł i innych wrażliwych informacji bez wiedzy użytkownika.
Ataki sniffowania pakietów
Gdy użytkownik łączy się z niezabezpieczoną publiczną siecią Wi-Fi, wszelkie dane przesyłane między jego iPhonem a internetem są transmitowane w postaci zwykłego tekstu, co czyni je podatnymi na przechwytywanie pakietów. Hakerzy wdrażają oprogramowanie, które przechwytuje te pakiety danych, analizując ich zawartość w celu wydobycia wrażliwych informacji.
- Przechwytywanie danych logowania: Sniffery przechwytują nieszyfrowany ruch HTTP, ujawniając nazwy użytkownika i hasła wysyłane przez formularze internetowe lub e-maile.
- Wydobywanie ciasteczek sesyjnych: Atakujący przechwytują aktywne tokeny sesji, co pozwala im podszywać się pod użytkownika w serwisach takich jak media społecznościowe czy bankowość, bez konieczności znajomości hasła.
- Zbieranie danych osobowych: E-maile, wiadomości i prywatne dokumenty przesyłane bez szyfrowania stają się czytelne, ujawniając dane finansowe lub identyfikatory osobiste.
W ten sposób przechwytywanie pakietów skutecznie pozbawia prywatności cyfrowej w otwartych sieciach, zamieniając każde wpisane hasło w potencjalny wyciek. Proces jest zautomatyzowany, cichy i nie wymaga fizycznej bliskości – wystarczy wspólny sygnał Wi-Fi.
Fałszywe pułapki hotspotów
W tego typu ataku hakerzy tworzą fałszywe punkty dostępowe Wi-Fi – często nazwane tak, aby naśladować legalne sieci, np. „Starbucks_Free_WiFi” – aby zwabić użytkowników do połączenia. Gdy urządzenie się przyłączy, atakujący uzyskuje pozycję pośrednika (man-in-the-middle) i przechwytuje cały ruch. Obejmuje to dane logowania, e-maile, a nawet szczegóły kart kredytowych. Fałszywy hotspot może również przekierować użytkownika na stronę phishingową, która imituje zaufaną usługę, przechwytując hasła bezpośrednio. Bez VPN ruch iPhone’a jest niezaszyfrowany i wystawiony na ataki. Atakujący może również wprowadzić złośliwe oprogramowanie lub ukraść ciasteczka sesji, omijając wymagania dotyczące haseł. Użytkownicy muszą weryfikować nazwy sieci, wyłączyć automatyczne łączenie i unikać wrażliwych działań w publicznych sieciach Wi-Fi. VPN szyfruje połączenie, uniemożliwiając atakującemu odczytanie lub modyfikację danych, nawet w przypadku naruszonego hotspotu.
Co hakerzy widzą, gdy logujesz się do swojego banku
Jak wygląda ekran hakera, gdy użytkownik loguje się do swojego banku w publicznej sieci Wi-Fi? W niezabezpieczonej sieci monitor hakera wyświetla surowe pakiety danych przechwycone w czasie rzeczywistym. Każdy pakiet zawiera przesyłane przez użytkownika informacje, widoczne jako czytelny tekst, jeśli brakuje szyfrowania. Haker używa narzędzi takich jak Wireshark do filtrowania ruchu HTTPS lub bankowego, ale jeśli połączenie nie ma odpowiedniego szyfrowania, ujawnione zostają:
- Dane logowania: Nazwa użytkownika i hasło pojawiają się w czystym tekście, co umożliwia natychmiastowe ich ponowne użycie.
- Numery kont i salda: Każda cyfra numeru konta bankowego i bieżące saldo są widoczne.
- Ciasteczka sesyjne: Skradzione ciasteczko pozwala hakerowi podszyć się pod użytkownika bez potrzeby podawania hasła, uzyskując pełny dostęp.
Czy wbudowane funkcje bezpieczeństwa iPhone’a chronią Cię?
iPhonezawiera kilka wbudowanych funkcji zabezpieczeń, które zapewniają podstawową ochronę w publicznych sieciach Wi-Fi. iCloud Private Relay szyfruje ruch w Safari, ukrywając aktywność przeglądania przed obserwatorami sieci. Wymuszenie HTTPS zapewnia szyfrowanie danych podczas transmisji, a Prywatność Wi-Fi używa losowych adresów MAC, aby uniemożliwić śledzenie urządzenia w różnych sieciach. Weryfikacja certyfikatów blokuje połączenia z podejrzanymi serwerami, ograniczając zagrożenia niskiego poziomu. Jednak funkcje te nie szyfrują całego ruchu. Aplikacje korzystające z niezaszyfrowanych protokołów lub pozbawione HTTPS pozostają narażone. Zapytania DNS wysyłane poza Private Relay są widoczne, a usługi systemowe mogą wyciekać dane. Wbudowane narzędzia zmniejszają ryzyko, ale pozostawiają luki dla zaawansowanych atakujących, którzy celują w konkretne aplikacje lub struktury sieci. Nie zastępują one VPN, która szyfruje cały wychodzący ruch w jednolity sposób.
Jak ataki MITM przechwytują dane z Twojego iPhone’a
Choć użytkownicy iPhone’ów mogą czuć się chronieni przez wbudowane zabezpieczenia, atak typu man-in-the-middle (MITM) wykorzystuje niezaszyfrowane kanały komunikacyjne do przechwytywania danych pomiędzy urządzeniem a punktem końcowym sieci.
- Atakujący umieszcza fałszywy punkt dostępowy w pobliżu publicznego hotspotu; iPhone łączy się z nim, nieświadomy, że cały ruch przechodzi przez urządzenie przeciwnika.
- Niezaszyfrowane żądania i odpowiedzi HTTP są przechwytywane w czystym tekście, ujawniając dane logowania, ciasteczka sesyjne i osobiste wiadomości bez żadnego narzutu szyfrowania.
- Nawet połączenia HTTPS mogą zostać przechwycone, jeśli atakujący przedstawi sfałszowany certyfikat; gdy użytkownik go zaakceptuje, szyfrowany tunel zostaje faktycznie zakończony i przekazywany dalej.
Czy „tylko przeglądanie” w publicznej sieci Wi-Fi jest rzeczywiście bezpieczne?
Wielu użytkowników zakłada, że samo przeglądanie, bez wprowadzania wrażliwych danych, jest bezpieczne. Jednak ryzyko przechwycenia danych w publicznej sieci Wi-Fi pozostaje wysokie, ponieważ niezaszyfrowany ruch może być łatwo odczytany przez atakujących. To narażenie otwiera również drzwi do zagrożeń związanych z przejęciem sesji, w ramach której zalogowane konto może zostać skradzione.
Ryzyka przechwytywania danych
Jak bezpieczne jest samo przeglądanie w publicznej sieci Wi-Fi? Nawet bez podawania haseł lub danych finansowych, urządzenie użytkownika pozostaje narażone na przechwytywanie danych. Atakujący mogą przechwytywać przesyłane informacje na kilka sposobów.
- Ataki typu Man-in-the-Middle: Złośliwy aktor umieszcza się pomiędzy iPhonem a internetem, przechwytując wszystkie pakiety danych. Pozwala mu to na odczytywanie e-maili, przeglądanie niezaszyfrowanych obrazów lub wyodrębnianie tokenów sesji bez wiedzy użytkownika.
- Sniffing pakietów: Publiczne sieci często pozbawione są szyfrowania. Używając narzędzi takich jak Wireshark, atakujący może przechwycić surowy ruch sieciowy. Pliki cookie HTTP, adresy IP i nawyki przeglądania stają się widoczne, umożliwiając budowanie profilu lub przejęcie sesji.
- Fałszywe punkty dostępowe: Atakujący tworzą fałszywe sieci Wi-Fi naśladujące legalne. iPhone automatycznie się łączy, jeśli SSID pasuje do zapisanej sieci, kierując cały ruch przez urządzenie atakującego.
Zatem nawet przypadkowe przeglądanie pozostawia cyfrowe ślady podatne na przechwycenie.
Niebezpieczeństwo nieszyfrowanego ruchu
Założenie, że przeglądanie internetu bez podawania haseł lub danych finansowych jest bezpieczne, zostaje podważone przez powszechność nieszyfrowanego ruchu w publicznych sieciach Wi‑Fi. Wiele stron internetowych wciąż używa protokołu HTTP, przesyłając dane w postaci zwykłego tekstu. Osoba atakująca w tej samej sieci może łatwo przechwycić ten ruch, odczytując każdą odwiedzoną stronę, wpisane zapytania czy wysłaną wiadomość. Nawet pozornie niegroźna aktywność – czytanie wiadomości, przeglądanie mediów społecznościowych – ujawnia osobiste zainteresowania i nawyki.
| Ujawnione dane | Konsekwencje w realnym świecie |
|---|---|
| Odwiedzone adresy URL | Ujawniają preferencje medyczne, polityczne lub związane ze stylem życia |
| Zapytania wyszukiwania | Ujawniają osobiste pytania lub tematy badań |
| Nieszyfrowane pliki cookie | Umożliwiają osobie atakującej podszycie się pod użytkownika na tej stronie |
Takie przecieki umożliwiają profilowanie, ukierunkowane oszustwa lub wnioskowanie o tożsamości. Na iPhonie nawet nieaktywne aplikacje mogą wysyłać nieszyfrowane dane. Bez VPN zachowanie użytkownika w sieci staje się otwartą księgą dla każdego w zasięgu fali radiowej.
Zagrożenia przechwytywania sesji
Nawet jeśli użytkownik nigdy nie wprowadza haseł ani danych finansowych, przechwytywanie sesji stanowi ukryte zagrożenie. Atakujący przechwytują ciasteczka lub tokeny, które uwierzytelniają aktywną sesję użytkownika, umożliwiając im podszycie się pod tego użytkownika na tej samej stronie internetowej bez potrzeby posiadania danych logowania.
- Kradzież ciasteczek: Nieszyfrowane publiczne Wi-Fi umożliwia atakującym przechwytywanie ciasteczek HTTP za pomocą sniffingu pakietów, co daje nieautoryzowany dostęp do kont e-mail, mediów społecznościowych lub chmurowych.
- Ataki typu man-in-the-middle: Hakerzy umieszczają się między urządzeniem a serwerem, modyfikując lub odtwarzając żądania w celu przechwycenia sesji.
- Fiksacja sesji: Atakujący fałszują identyfikator sesji i nakłaniają użytkownika do uwierzytelnienia się za jego pomocą, a następnie używają tego samego identyfikatora, aby później przejąć sesję.
Takie ataki zachodzą po cichu, co sprawia, że „zwykłe przeglądanie” jest ryzykowne nawet na iPhonie bez VPN.
Jak VPN chroni Twojego iPhone’a w publicznej sieci Wi-Fi
Gdy iPhone łączy się z publiczną siecią Wi-Fi, VPN (wirtualna sieć prywatna) tworzy zaszyfrowany tunel między urządzeniem a zdalnym serwerem. Szyfrowanie to zaciera wszystkie przesyłane dane, uniemożliwiając osobom w tej samej sieci – takim jak hakerzy lub operator Wi-Fi – odczytanie e-maili, aktywności przeglądania czy danych logowania. VPN maskuje również adres IP iPhone’a, anonimizując działania online i lokalizację użytkownika. Kierując ruch przez bezpieczny serwer, blokuje próby przechwytywania sesji oraz ataki typu man-in-the-middle. Ponadto VPN szyfruje zapytania DNS, uniemożliwiając dostawcom usług internetowych lub złośliwym hotspotom przekierowywanie użytkownika na fałszywe strony internetowe. Ta kompleksowa ochrona gwarantuje, że nawet w niezabezpieczonej publicznej sieci Wi-Fi poufne informacje pozostają prywatne i bezpieczne przed przechwyceniem lub manipulacją.
Kiedy możesz (a kiedy nie) pominąć VPN
Chociaż VPN zapewnia niezbędne szyfrowanie w publicznych sieciach Wi-Fi, istnieją sytuacje, w których użytkownik może bezpiecznie z niego zrezygnować – na przykład po podłączeniu do osobistej, zabezpieczonej sieci lub podczas uzyskiwania dostępu wyłącznie do nie wrażliwych treści. Nawet wtedy decyzja zależy od modelu zagrożenia i charakteru połączenia.
- Zaufane sieci domowe lub biurowe – Jeśli Wi-Fi jest chronione przez WPA2/3 z silnym hasłem i kontrolowane przez użytkownika, ryzyko podsłuchu jest minimalne. VPN nie wnosi wiele korzyści w przypadku zwykłego przeglądania stron.
- Odwiedzanie witryn wyłącznie HTTPS – Gdy każda odwiedzana strona wymusza HTTPS (wskazywany przez ikonkę kłódki), ruch jest już szyfrowany podczas transmisji. VPN staje się zbędny dla takiego ruchu, choć wciąż ukrywa docelowy adres IP przed siecią.
- Korzystanie z portali captive do przeglądania bez logowania – Proste portale hotelowe lub lotniskowe, które wymagają zaakceptowania regulaminu przed przyznaniem dostępu do internetu, nie wymagają VPN, jeśli użytkownik unika późniejszego wprowadzania haseł lub danych płatniczych.
3 Kroki, aby zabezpieczyć iPhone’a w publicznej sieci Wi-Fi teraz
Zabezpieczenie iPhone’a w publicznej sieci Wi-Fi zaczyna się od włączenia połączenia VPN, aby zaszyfrować cały ruch. Użytkownicy powinni również sprawdzać, czy strony internetowe korzystają z HTTPS, co zapewnia szyfrowanie danych podczas transmisji. Na koniec wyłączenie automatycznego dołączania do sieci zapobiega łączeniu się urządzenia z potencjalnie złośliwymi hotspotami bez ostrzeżenia.
Włącz połączenie VPN
Najbardziej niezawodną metodą ochrony iPhone’a w publicznej sieci Wi-Fi jest aktywacja połączenia VPN. VPN szyfruje cały ruch danych między urządzeniem a internetem, uniemożliwiając podsłuchiwanie w otwartych sieciach.
- Zainstaluj renomowaną aplikację VPN z App Store. Unikaj darmowych usług, które zarabiają na danych użytkowników.
- Włącz VPN przed połączeniem się z jakąkolwiek publiczną siecią Wi-Fi. Gwarantuje to utworzenie tunelu od pierwszego wysłanego pakietu.
- Sprawdź, czy VPN jest aktywny, obserwując wskaźnik „VPN” na pasku statusu. Niektóre aplikacje oferują funkcję automatycznego łączenia w przypadku niezaufanych sieci.
To szyfrowanie sprawia, że przechwycone dane stają się niezrozumiałe, chroniąc hasła, wiadomości i aktywność przeglądania przed atakującymi w tym samym hotspotcie.
Weryfikuj strony HTTPS
Sprawdzanie obecności HTTPS w adresie strony internetowej zapewnia dodatkową warstwę bezpieczeństwa w publicznych sieciach Wi-Fi. Protokół ten szyfruje dane przesyłane między iPhonem a serwerem WWW, uniemożliwiając podsłuchiwaczom przechwycenie poufnych informacji, takich jak hasła czy numery kart kredytowych. Użytkownicy powinni sprawdzić ikonkę kłódki w pasku adresu i upewnić się, że adres URL zaczyna się od „https://” zamiast „http://”. Mimo że samo HTTPS nie chroni przed wszystkimi zagrożeniami – takimi jak złośliwe hotspoty czy fałszowanie DNS – znacznie zmniejsza ryzyko przechwycenia danych. W otwartych sieciach ta weryfikacja staje się kluczowa, ponieważ niezaszyfrowany ruch jest łatwy do odczytania. Jednak HTTPS nie gwarantuje, że sama strona internetowa jest godna zaufania; zabezpiecza jedynie połączenie. Rozsądne podejście polega na potwierdzeniu obecności HTTPS przed wprowadzeniem jakichkolwiek danych osobowych.
Wyłącz automatyczne dołączanie do sieci
Wyłączenie funkcji automatycznego łączenia na iPhonie zapobiega samoczynnemu łączeniu się urządzenia z wcześniej używanymi publicznymi sieciami Wi-Fi, zmniejszając narażenie na potencjalnie złośliwe hotspoty. To proste ustawienie dodaje kluczową warstwę kontroli nad dostępem do sieci.
- Przejdź do Ustawienia > Wi-Fi. Kliknij przycisk „Edytuj” (w prawym górnym rogu), aby zarządzać znanymi sieciami. Usuń wszystkie publiczne sieci, które nie są już potrzebne, aby wyeliminować możliwość automatycznego łączenia.
- Wyłącz opcję „Automatycznie łącz się z hotspotami” dla każdej zapisanej sieci, klikając ikonę „i” obok niej i przełączając tę opcję w pozycję wyłączoną. Zapewnia to ręczne łączenie się tylko wtedy, gdy chcesz.
- Dla maksymalnego bezpieczeństwa włącz opcję „Pytaj o dołączenie do sieci” w ustawieniach Wi-Fi. Wymusza to na urządzeniu wyświetlenie pytania przed połączeniem się z jakąkolwiek nową lub znaną siecią, zapobiegając cichym, automatycznym połączeniom.
Dlaczego bezpłatne publiczne Wi-Fi nigdy nie jest warte ryzyka
Dlaczego jakikolwiek rozsądny użytkownik powierzyłby wrażliwe dane sieci zaprojektowanej dla wygody, a nie bezpieczeństwa? Darmowe publiczne Wi-Fi nie ma szyfrowania, co sprawia, że każda transmisja jest podatna na ataki. Cyberprzestępcy wykorzystują te słabości, by kraść dane logowania, wstrzykiwać złośliwe oprogramowanie lub przejmować sesje. Bez VPN dane są wystawione na niebezpieczeństwo. Te podatności istnieją w chwilowych połączeniach. Rozważ te powszechne zagrożenia:
| Zagrożenie | Typowy atak | Potencjalne szkody |
|---|---|---|
| Man-in-the-middle | Przechwytywanie danych logowania | Kradzież tożsamości |
| Fałszywy hotspot | Naśladowanie zaufanej sieci | Pełne przechwycenie danych |
| Sniffing pakietów | Odczyt niezaszyfrowanego ruchu | Naruszenie prywatności |
| Wstrzyknięcie złośliwego oprogramowania | Wymuszone pobranie | Kompromitacja urządzenia |
| Przejęcie sesji | Kradzież ciasteczek | Przejęcie konta |
Każde ryzyko podkreśla głupotę ufania darmowemu Wi-Fi bez ochrony. VPN szyfruje cały ruch, ale bez niego użytkownicy ryzykują swoje bezpieczeństwo. Konsekwencje wahają się od strat finansowych po kradzież tożsamości.
Często zadawane pytania
Czy korzystanie z publicznego Wi-Fi szybciej rozładowuje baterię iPhone’a?
Korzystanie z publicznego Wi-Fi na iPhonie może szybciej wyczerpywać baterię ze względu na słabsze sygnały, które wymagają większej mocy od urządzenia, aby utrzymać połączenie. W związku z tym żywotność baterii może się zmniejszyć.
Czy VPN może chronić przed pobieraniem złośliwego oprogramowania w publicznej sieci Wi-Fi?
VPN szyfruje ruch, ale nie blokuje pobierania złośliwego oprogramowania. Nie może zapobiec zapisaniu złośliwych plików na iPhonie przez publiczne Wi-Fi. Do tego potrzebne jest oprogramowanie antywirusowe.
Czy sieci Wi-Fi w hotelach są bezpieczniejsze niż Wi-Fi w kawiarniach?
Sieci Wi-Fi w hotelach nie są z natury bezpieczniejsze niż Wi-Fi w kawiarniach; obie niosą podobne ryzyko związane z nieszyfrowanymi połączeniami i potencjalnymi atakami typu man-in-the-middle, wymagając ostrożności.
Jaka jest najlepsza darmowa VPN dla iPhone’a w 2025 roku?
Najlepszym darmowym VPN-em na iPhone’a w 2025 roku jest ProtonVPN, oferujący nieograniczoną ilość danych i silne zabezpieczenia. Windscribe zapewnia hojny limit 10 GB miesięcznie. Obie opcje nie mają zaawansowanych funkcji, ale wystarczają do podstawowej prywatności.
Jak rozpoznać, czy publiczna sieć Wi-Fi jest legalna?
Sprawdź u personelu oficjalną nazwę sieci. Unikaj ogólnych nazw, takich jak „Free WiFi”. Zweryfikuj, czy strony portalu przechwytującego odpowiadają lokalizacji. Dla bezpieczeństwa używaj HTTPS i VPN.